約350のAIスキルが参照する例示ドメイン、詐欺サイトへ転送
AIエージェントスキルサプライチェーンドメインフィッシング
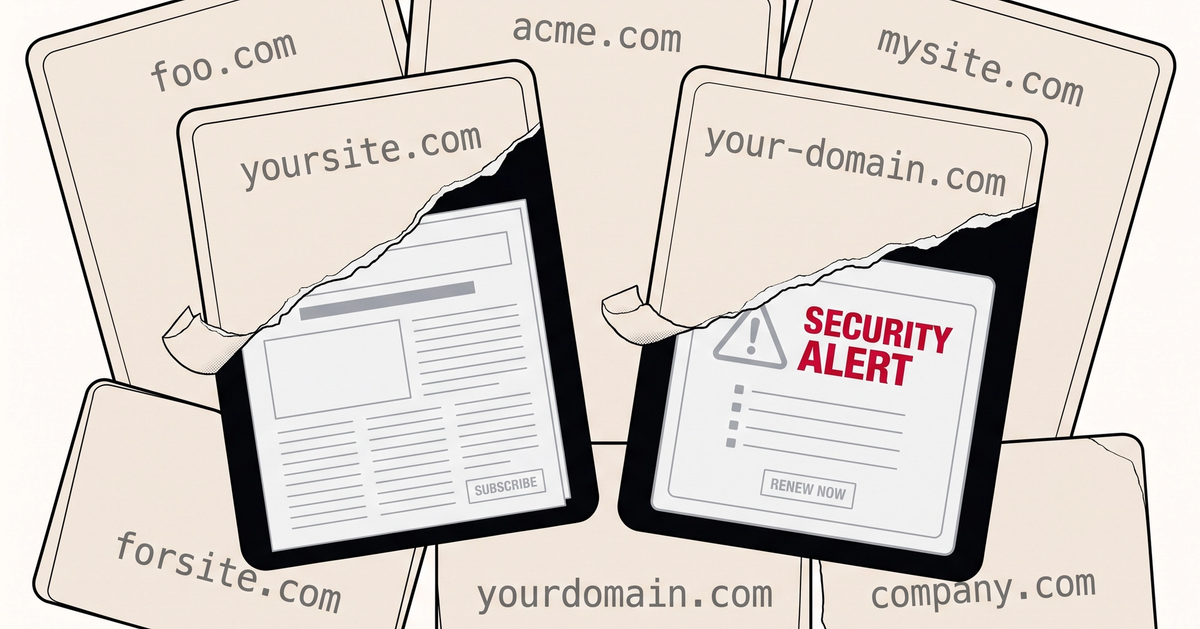
Manifold Securityは、ドキュメント内で例示用に使われていたドメイン14件が予約済みでなく、うち3件が広告経由で詐欺やマルウェアの配布に使われていると報告した。これらは同社が収集したAIエージェント向けスキル約350件と、GitHub上の35万件超のファイルから参照されていた。example.comなど予約済みドメインへの置き換えが推奨される。
何が発表されたか
セキュリティ企業 Manifold Security は 2026年9月24日、ドキュメントやAIエージェント向けスキルの中で「例示用」として書かれていたドメインが、実際には第三者に取得され悪用されている実態を報告した。
- 予約されていない例示用ドメイン 14件 を特定。これらは同社が収集したスキル約 350件、および GitHub 上の 35万件超のファイルから参照されていた
- うち3件で悪用が確認された
third-party.com— ClickFix 型のマルウェア配布your-domain.com— 広告経由でスケアウェアや投資詐欺へ誘導yoursite.com— 広告経由で偽ニュース型の投資詐欺へ誘導
- macOS のブラウザで
your-domain.comを開くと、偽の「MacOS Security Center」が4件のウイルス検出を表示し、偽の McAfee 更新を55%割引で販売する画面が出たとしている - 同社は、ドキュメントを読み込むAIエージェントは、こうした偽装に対して人間よりも引っかかりやすい可能性があると指摘している
取るべき対応
影響を受けるのは、AIエージェント向けのスキルやドキュメント、README、サンプル設定を書いている・配布している側と、それらを社内で読み込ませている側である。
- 自分たちが書いたドキュメントやスキルに
your-domain.comyoursite.comthird-party.comといった「それらしいが予約されていない」ドメインが残っていないか、まず横断検索して確認する - 見つかった場合は、IANA が予約している
example.com/example.org/example.netに置き換える。出典が推奨しているのはこの対応である - 例示以外の用途では、自分たちが管理しているドメインだけを書く方針にする
- 外部から取り込んだスキルやテンプレートをエージェントに読ませている場合、参照先ドメインの一覧を確認しておく。ブロックリストに頼るのではなく、ドメインの所有者や広告の配信経路の変化を追うほうが有効だと出典は述べている
- 期限のあるパッチ適用ではないため緊急性は高くないが、配布物の修正は一度で済む作業であり、次のドキュメント更新のタイミングで合わせて処理したい